黑客攻击蚂蚁区块链之后,你的链上授权和资产安全该重新盘一遍了
近段时间,黑客针对蚂蚁区块链生态的多起攻击事件让链上安全再次成为焦点。从智能合约漏洞被利用到私钥管理失误,攻击者的手法越来越隐蔽,普通用户往往在资产被转走的几分钟后才意识到出了问题。
具体来看,攻击者最常走的路径是中间人劫持交易签名,或通过钓鱼合约诱导用户授权超额提取权限。去年一起针对蚂蚁链DeFi协议的事件中,攻击者利用未修补的重入漏洞黑客攻击蚂蚁区块链,48小时内盗取约2.3亿美元抵押资产。事后审计发现,该漏洞在测试网阶段就已暴露,但主网上线前未被拦截。
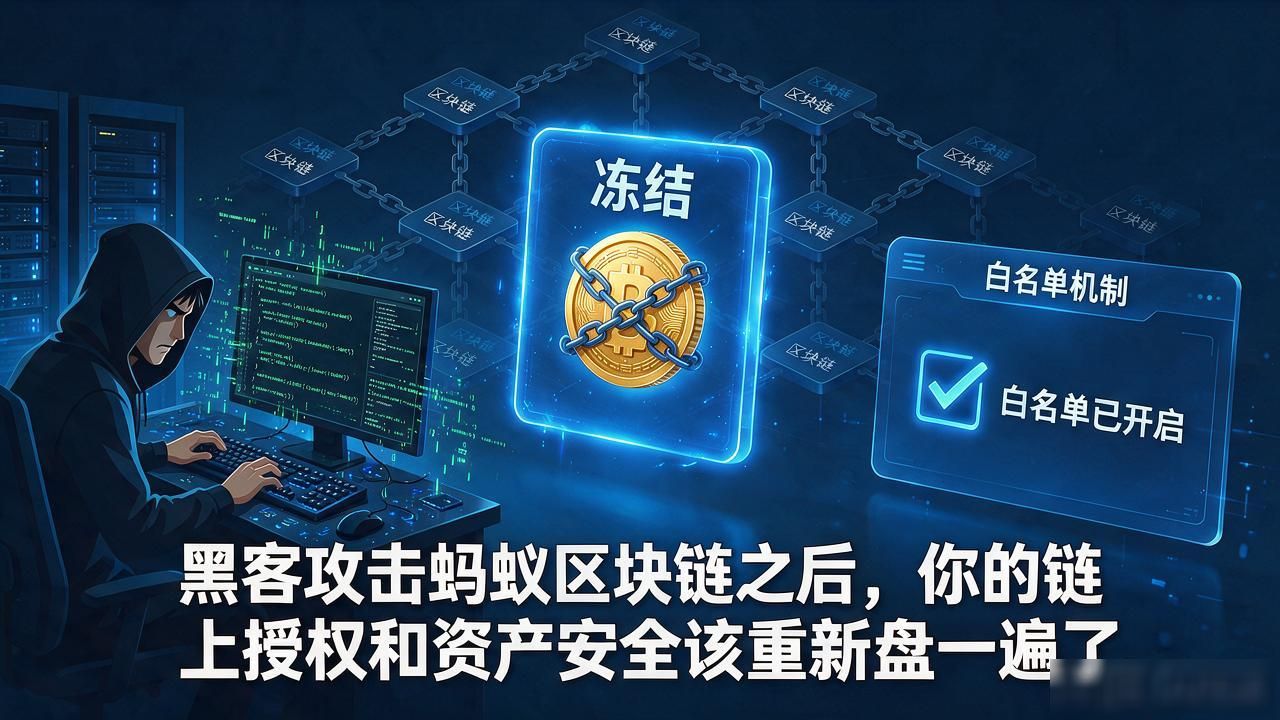
蚂蚁区块链的响应速度在这轮攻击中算比较快,安全团队在6小时内冻结相关合约并启动白名单机制。但问题在于,链上资产一旦转出,追回难度极大,不可篡改的特性是双刃剑。普通用户真正要做的是不给陌生合约授予无限提取权限,用硬件钱包管大额资产,开启交易延迟确认。
往长远看,零知识证明技术的落地正在改变游戏规则。未来的链上验证可以只证明"我有权转账"而不暴露具体金额和路径,大幅压缩攻击面。多签和门限签名方案开始在机构级钱包中普及,单一私钥泄露不再等于资产归零。不过这些方案的普及率仍然很低,大多数散户还在用最原始的钱包管理方式。
你名下那些给过"无限量"授权的合约黑客攻击蚂蚁区块链之后,你的链上授权和资产安全该重新盘一遍了,最近重新检查过了吗?