区块链50%易攻击:算力一旦过半,你的链离被篡改就一步之遥
做区块链安全架构这几年,我见过太多团队把"去中心化"当免死金牌,却忽略了50%这个致命临界点。算力一旦过半,双花、回滚、伪造区块全都能发生,安全承诺直接归零。
我审计过某条公链主网,出块间隔极短区块链50%易攻击,少数矿池长期垄断六成以上算力。表面看网络健康、出块稳定,实际出块顺序早被把持。攻击者把私有链默默拉长,再一次性砸出来,全网只能接受他的版本,先花后回一笔就轻松完成。
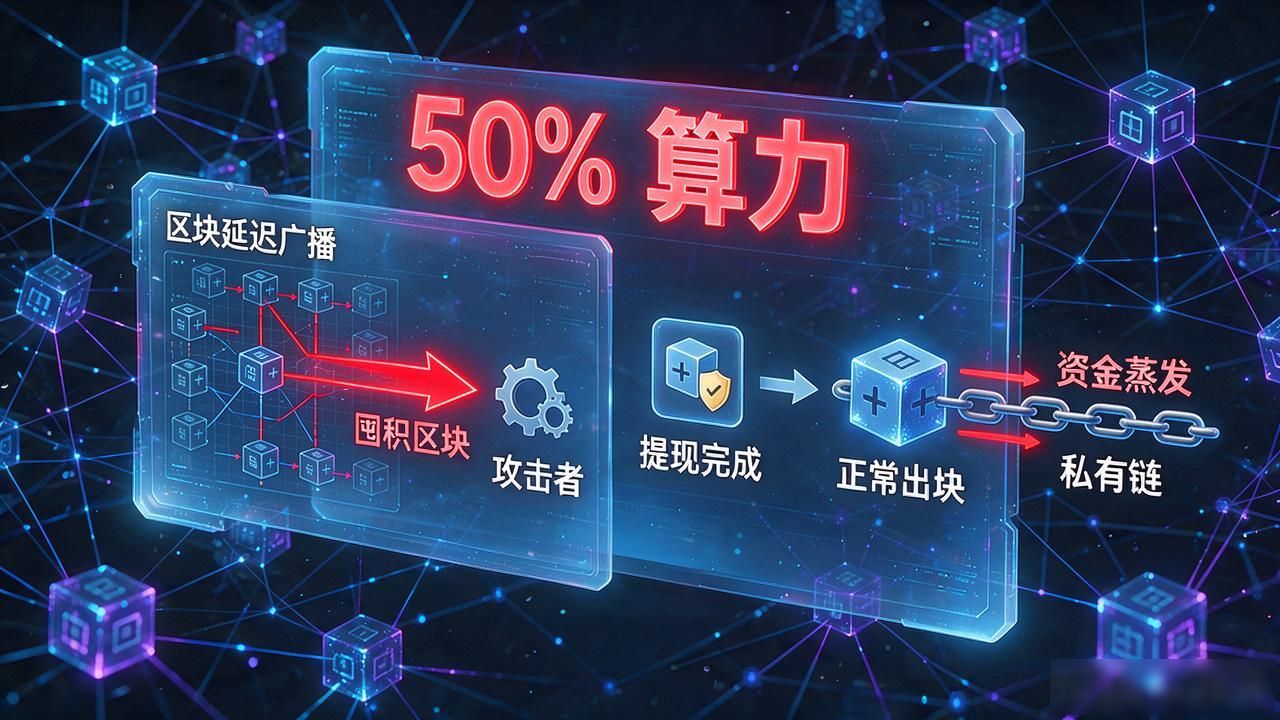
更阴险的是50%算力下的"自私挖矿"策略。攻击者不直接双花,而是囤积区块、延迟广播区块链50%易攻击:算力一旦过半,你的链离被篡改就一步之遥,等交易所完成提现后释放私有链,把入账记录整个回滚。资金蒸发,链上却显示"正常出块",事后取证几乎不可能。
给一家跨境结算平台做渗透测试,发现其联盟链节点仅由五家机构控制,任意一家内鬼就跌破共识线。一次节点故障演练中,共识直接卡死,交易回滚了四个区块。这不是理论风险,是写进合同里的隐患。
防住这类攻击没有银弹。我的做法很具体:算力集中度超过40%即触发熔断告警;联盟链保持7个独立节点,任意三个失联仍能出块;核心资金设72小时链下冻结期。安全不是四个字,是每一个数字。