区块链ecdsa签名验签原理,搞懂r、s和k就够了
我写这篇文章想讲清楚一件事:区块链里每笔交易背后那串像乱码的签名,到底怎么算出来、又怎么被验证。ECDSA是比特币和以太坊底层最核心的签名算法,搞懂它区块链ecdsa签名验签原理,搞懂r、s和k就够了,你才算真正摸到了链上安全的底。
ECDSA的根基是椭圆曲线上的点加法。公钥就是私钥乘以基点G得到的一个曲线上的点区块链ecdsa签名,所有运算都发生在同一个有限域上。签名输入是消息哈希值和私钥,输出是(r, s)两个数。r是临时点R的横坐标取模,s是斜率修正项,二者缺一不可,少一个验签就过不了。
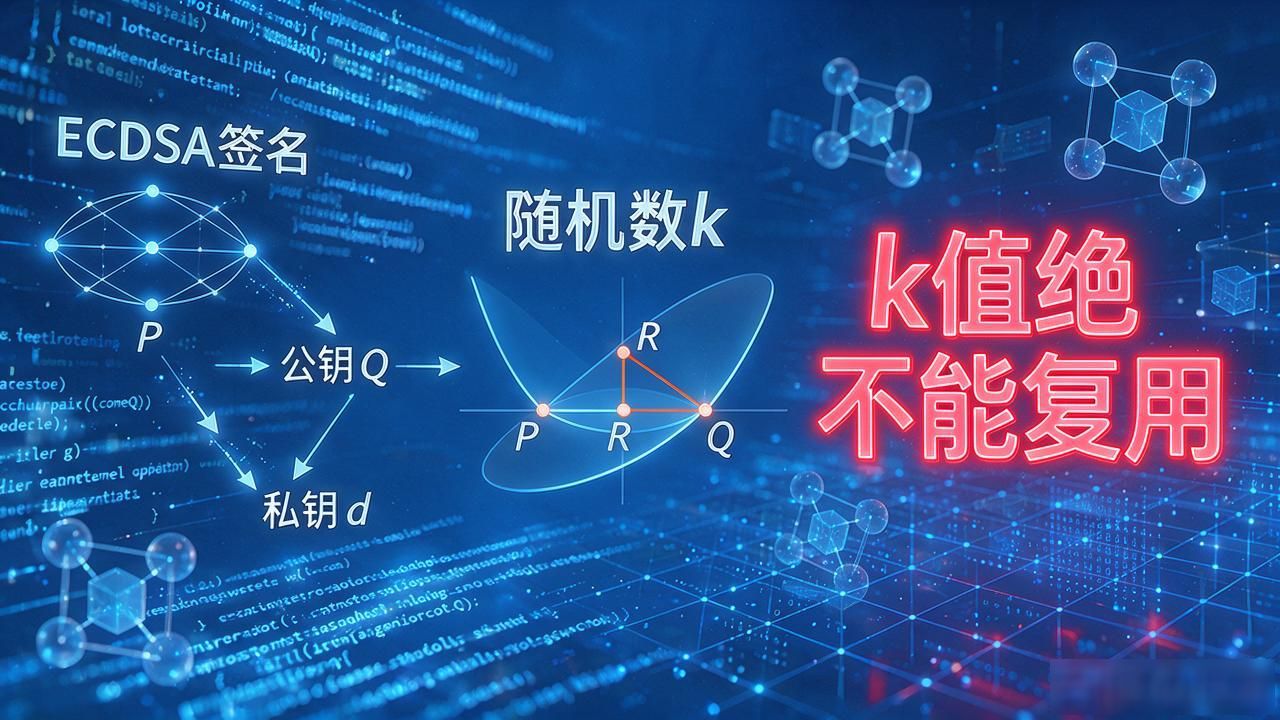
签名环节里有个随机数k,它决定了临时点R的位置。k用完即弃,k值绝不能复用——同一个k签两笔不同消息,攻击者联立两个方程就能直接反推私钥。2013年PS3签名破解、2019年比特币大额地址被薅,根子都出在k值生成器随机性差或者重复出数上。
验签时,节点拿到(r, s)和公钥,由s的逆元构造一个新的临时点,再检查它的横坐标是否等于r。整个过程不碰私钥,任何一台全节点都能独立确认"这笔交易确实是这个人签的"。以太坊的eth_sig、比特币的DER编码,底层数学完全一致,只是字节封装格式不同。
你平时用钱包转账,看到的那串65字节就是(r, s, v)的拼接。下次链上再出安全事件,你还只会喊私钥泄露,还是能想到去查k值生成器的随机数质量?