区块链防火墙优点全梳理:企业上链后数据安全凭什么更可靠
做了七年区块链安全项目,我越来越觉得,把防火墙机制嵌入链上架构,不是锦上添花区块链防火墙优点,而是企业真正上生产环境后绕不过去的一道坎。它解决的不是"有没有攻击"的问题,而是"攻击来了怎么挡、挡完了怎么查"的问题。
链上数据一旦写入便不可篡改,这是区块链的天然属性,但把它做成防火墙逻辑之后,恶意修改、回滚、伪造交易这些传统网络攻击就失去了着力点。我见过不少项目在测试环境跑得好好的,一到生产就被人从签名验证环节动手脚,加了链上防火墙规则之后,这类操作直接被拦截。
去中心化验证机制让单点故障不再是噩梦。传统防火墙挂一台机器就全停,链上防火墙把验证节点分散在多个独立运行环境中,一个节点被攻破,其他节点照常执行拦截策略区块链防火墙优点全梳理:企业上链后数据安全凭什么更可靠,业务不中断。
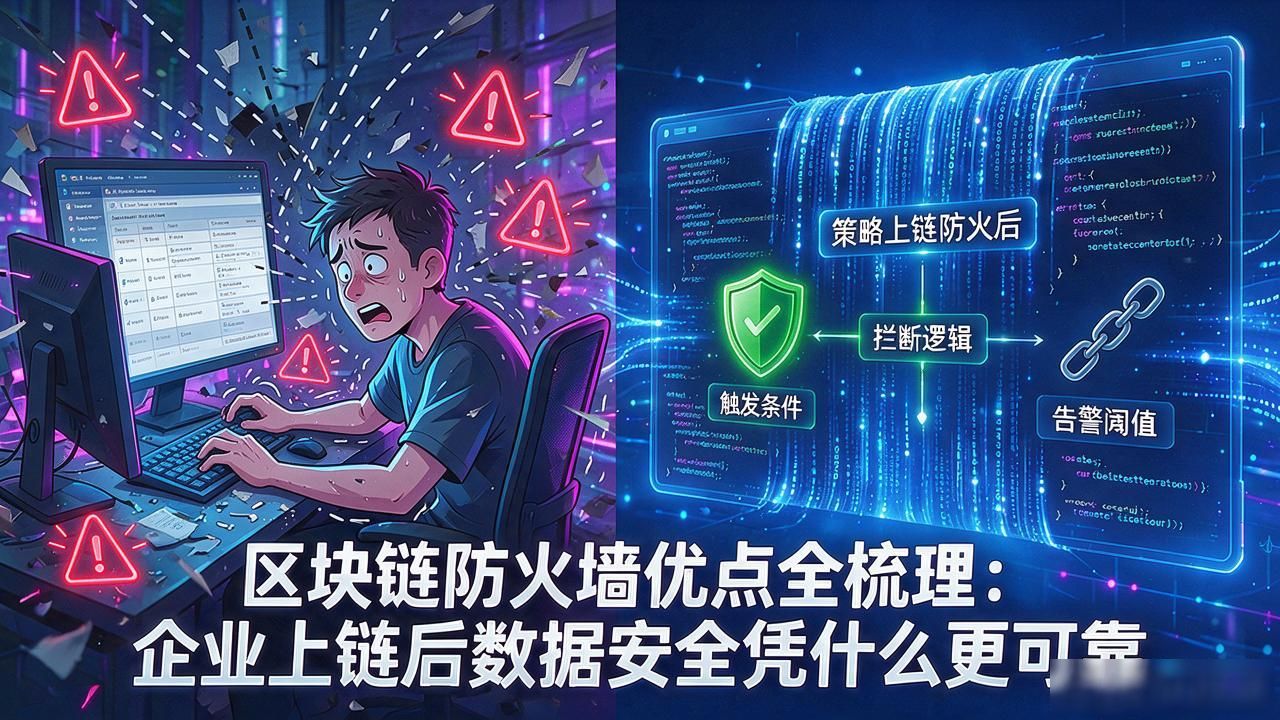
智能合约自动执行规则,省掉了人工配置和审核环节。策略一旦上链,触发条件、拦截逻辑、告警阈值全部代码化,不存在操作员手抖配错规则这种事。我团队最早踩过的坑就是安全策略靠人盯,换班交接一出问题,攻击窗口就打开了。
审计层面,所有拦截记录、告警事件都留在链上,时间戳和哈希值一一对应,事后追溯不用翻日志、不用担心记录被删改。监管检查或者内部追责的时候,调出来就是铁证。
你现在的链上业务,有没有遇到过被攻击后查不到来源、定不了责任的尴尬?