区块链管理细则到底怎么执行?合规实操里这4个细节定生死
我做了八年合规,经手过十几家区块链企业的管理细则,发现大部分细则写完就锁进抽屉了。细则不是文本,是操作手册。
数据上链的权限分级是最容易糊弄的一层。很多细则写"按角色分配权限",但没写清楚谁能在什么条件下修改链上记录。我见过一家公司,CFO和CTO共享超级节点密钥,出了事两个人互相推诿。权限必须拆到最小操作单元,改一条链、查一笔账、删一个节点,各自独立审批。
跨链互认这块,大部分细则停留在"遵循行业标准"八个字。但实操里区块链管理细则,你得写明白A链的存证怎么被B链采信,时间戳冲突时以谁为准。去年我审的一家项目,两条链的时间戳差了零点三秒,打官司打了八个月。互认协议必须精确到秒级偏差的处理规则。
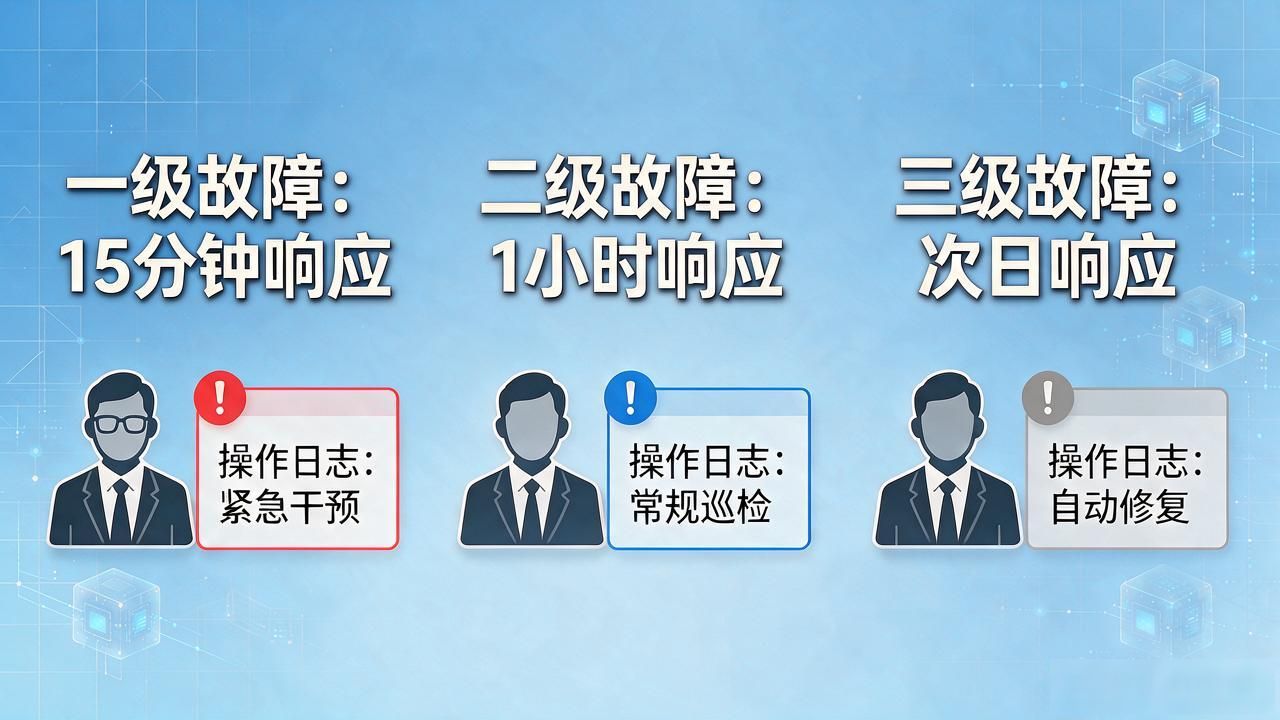
节点运维的故障响应,细则里常写"24小时内恢复",但没说谁来值班、谁有权重启、重启后怎么校验数据完整性。我们内部把这条拆成了三级:一级故障十五分钟响应,二级一小时,三级可以排到第二天。每级对应不同的决策人和操作日志要求。
审计留痕不是事后补的,是嵌在每次交易流程里的。我见过最离谱的细则,审计日志和交易日志分两个系统存,根本对不上账。审计日志必须和交易数据同链同块存储,哈希值双向锚定,任何一条被篡改区块链管理细则到底怎么执行?合规实操里这4个细节定生死,整条链的验证就失败。
你们公司的细则,能经得起逐条对到操作界面吗?