区块链服务要求到底怎么定?落地过的人告诉你真正要盯住什么
做区块链服务不是一句"上链"就完事。我带团队落地过几轮项目,体会最深的就是,服务要求没定清楚,后面全是扯皮。
节点部署别只问"用哪个链",访问控制和权限分级才是真正要盯的。我见过一个供应链项目,供应商、质检、物流三方共链,物流节点一被攻破区块链服务要求到底怎么定?落地过的人告诉你真正要盯住什么,整条链数据权限全乱。服务要求里必须写清:谁有写权限、谁能读、跨组织怎么隔离。
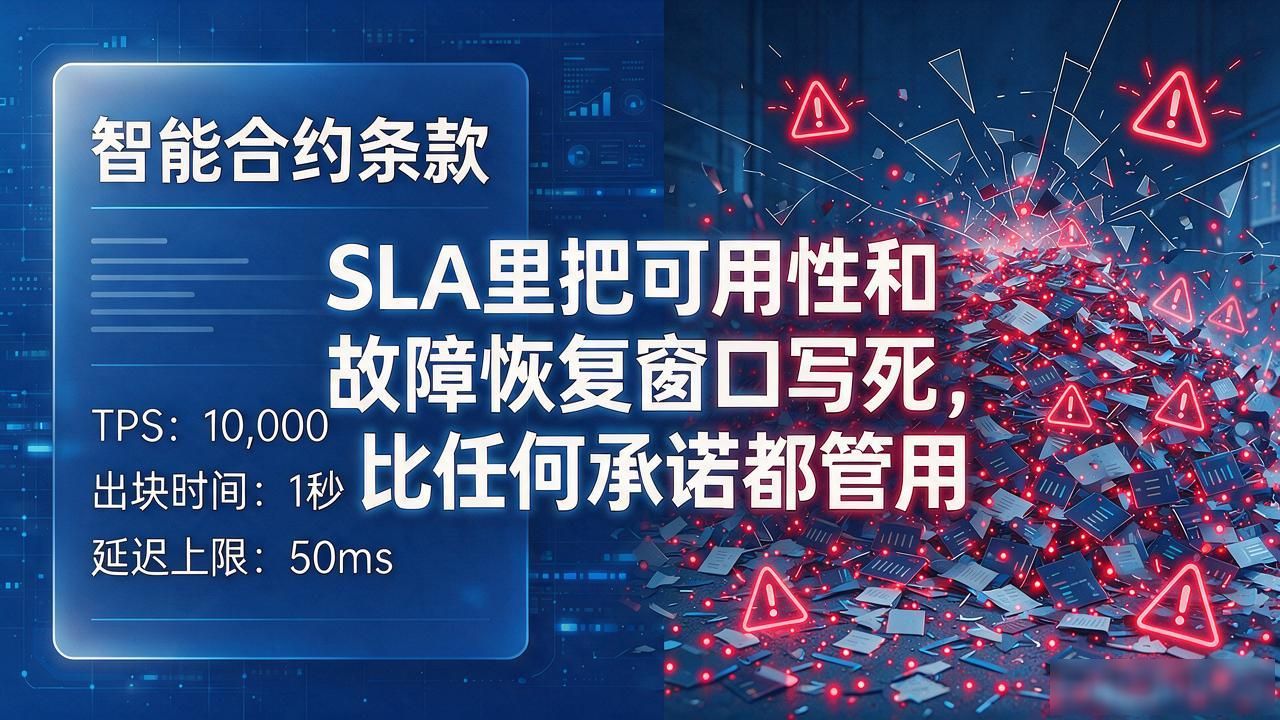
性能指标别写"高吞吐",要落到具体数字。TPS多少、出块时间几秒、延迟上限,一项项列进合同。我有个客户写了句"满足业务需要",上线后高峰期交易堆积,维权时根本没法界定责任。SLA里把可用性和故障恢复窗口写死,比任何承诺都管用。
合规审计容易被当成"以后再说"。但链上数据不可篡改,审计追溯要求必须前置:日志保留多久、链下数据怎么存、监管检查多久能出报告。这块不写进合同,出了事就是各说各话,没人兜底。
维护升级得分层约定。小补丁谁负责、大版本停机多久、链参数调整要不要多方签批,都要提前说死。我经历过一次升级,服务商口头说"停两小时"区块链服务要求,实际停了十九小时,业务全停摆,扯了两个月才把赔偿谈拢。